Настройка безопасности и авторизации API (JWT, OAuth 2.0)
Проверяем и выстраиваем защиту API: токены, единый вход для порталов, права доступа и ограничение частоты запросов.
- Токены вместо паролей
Короткоживущие access-токены и обновление через refresh.
- Единый вход (SSO)
Один аккаунт для всех порталов и сервисов компании.
- Rate limiting
Лимиты запросов защищают API от перебора и DDoS.
- Аудит
Журнал обращений и отчёт об уязвимостях.
Этапы работы
- 01Аудит
Изучаем текущую инфраструктуру и код, находим риски и узкие места. Бесплатно.
- 02Проектирование
Предлагаем архитектуру, фиксируем сроки, бюджет и критерии готовности.
- 03Внедрение
Разрабатываем и настраиваем, покрываем тестами, передаём документацию.
- 04Поддержка
Мониторинг, реакция на инциденты по SLA и развитие системы.
Из чего состоит защита API
Большинство утечек через API — это не взлом шифрования, а ошибки авторизации: вечные токены, лишние права, отсутствие лимитов. Начинаем с аудита, затем внедряем единую систему авторизации.
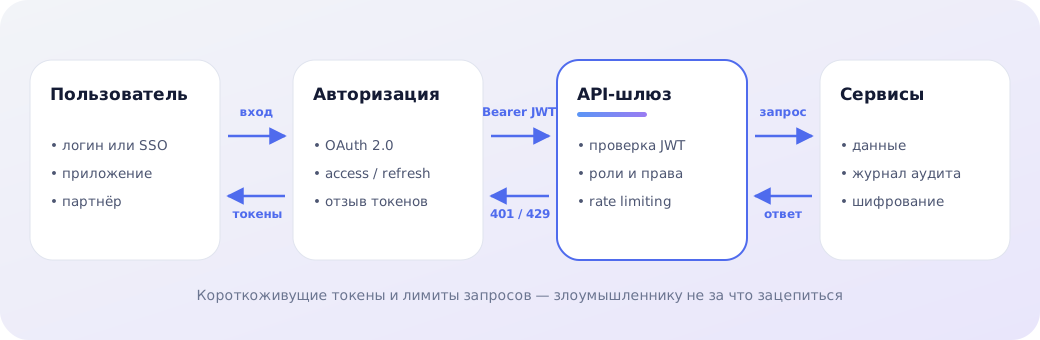
Что внедряем
Access- и refresh-токены
Короткоживущий access-токен в каждом запросе и refresh-токен для обновления; отзыв токенов при выходе, смене пароля или увольнении.
Single Sign-On (SSO) и OAuth 2.0
Один вход для личного кабинета, портала партнёров и внутренних сервисов; доступ сторонним приложениям — по стандарту OAuth 2.0.
Шифрование и rate limiting
HTTPS везде, секреты в хранилище, а не в коде; лимиты запросов на ключ и адрес защищают от перебора паролей и DDoS на уровне API.
| Угроза | Защита |
|---|---|
| Кража токена | Короткий срок жизни, отзыв |
| Перебор паролей | Rate limiting, блокировки |
| Лишние права | Роли и проверка на каждом методе |
| Перехват трафика | HTTPS, шифрование |
Смотрите также: REST API, проектирование в Swagger, API-шлюз на Go. Весь кластер — REST API и интеграции.
Частые вопросы
Что такое JWT?
JSON Web Token — подписанный токен, в котором сервер передаёт клиенту данные о пользователе и его правах. Подделать его без ключа нельзя.
Зачем нужны два токена — access и refresh?
Access живёт минуты и уходит с каждым запросом; refresh хранится надёжнее и выдаёт новый access. Украденный access быстро становится бесполезным.
Как отозвать токен, если сотрудник уволился?
Отзываем refresh-токены пользователя и ведём список отозванных: новых access-токенов он уже не получит.
Чем OAuth 2.0 отличается от JWT?
OAuth 2.0 — протокол выдачи доступа (кто и как получает токен), JWT — формат самого токена. Обычно они работают вместе.
Защищает ли rate limiting от DDoS?
От атак на уровне API — да: ограничивает частоту запросов с одного ключа или адреса. Защиту сети от объёмных атак подключаем у облачного провайдера.
Расскажите, что нужно сделать
Оставьте контакты или напишите в мессенджер: разберём задачу и предложим решение.
Телефон для связи8 (967) 858-85-55