Инфраструктура как код: автоматизация серверов на Ansible и Terraform
Описываем серверы кодом: новый сервер настраивается скриптом за минуты, а не администратором вручную за дни.
- Всё в Git
Инфраструктура описана кодом и проходит ревью.
- Идемпотентность
Повторный запуск не ломает, а приводит к нужному виду.
- Без человеческого фактора
Нет ручных шагов — нет забытых настроек.
- Масштабирование
Десятки серверов настраиваются одинаково.
Этапы работы
- 01Аудит
Изучаем текущую инфраструктуру и код, находим риски и узкие места. Бесплатно.
- 02Проектирование
Предлагаем архитектуру, фиксируем сроки, бюджет и критерии готовности.
- 03Внедрение
Разрабатываем и настраиваем, покрываем тестами, передаём документацию.
- 04Поддержка
Мониторинг, реакция на инциденты по SLA и развитие системы.
Сервер должен настраиваться скриптом, а не руками
Ручная настройка серверов — это человеческий фактор: забытый параметр, разные версии на соседних машинах и два дня работы администратора на новый сервер. В подходе Infrastructure as Code инфраструктура описана в Git, а сервер настраивается командой за минуты.
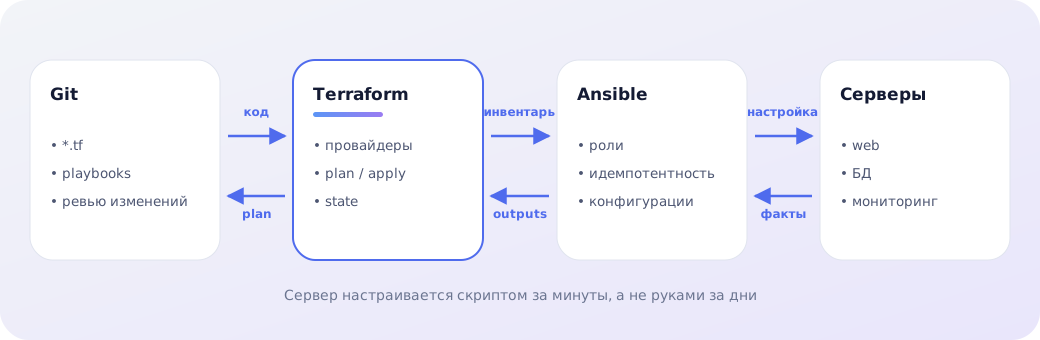
Инструменты
Terraform и провайдеры
Декларативный подход: описываем, какие серверы, сети и доступы нужны, а Terraform показывает план изменений и приводит облако к описанию.
Ansible playbooks
Роли и плейбуки устанавливают пакеты, раскладывают конфигурации и перезапускают службы — идемпотентно и одинаково на всех серверах.
Управление конфигурациями
Изменения проходят ревью в Git и применяются из CI/CD: всегда видно, кто, что и когда поменял в инфраструктуре.
| Terraform | Ansible | |
|---|---|---|
| Задача | Создать ресурсы | Настроить серверы |
| Подход | Декларативный | Плейбуки с ролями |
| Пример | ВМ, сети, бакеты S3 | Nginx, PostgreSQL, пользователи |
Смотрите также: Docker, GitLab CI, администрирование Linux. Весь раздел — CI/CD и Docker.
Частые вопросы
Чем Terraform отличается от Ansible?
Terraform создаёт ресурсы у провайдера — серверы, сети, базы. Ansible настраивает то, что внутри серверов: пакеты, конфиги, службы. Обычно они работают в паре.
Что значит идемпотентность?
Плейбук можно запускать сколько угодно раз: он не повторяет сделанное, а только приводит сервер к описанному состоянию.
Работает ли Terraform с российскими облаками?
Да, у Yandex Cloud и Selectel есть провайдеры Terraform.
Зачем IaC, если у нас всего пара серверов?
Чтобы после сбоя сервер можно было поднять заново за минуты и с той же настройкой. Но наибольшую выгоду IaC даёт на десятках серверов.
Сможет ли наша команда поддерживать код инфраструктуры?
Да: передаём репозиторий с документацией и показываем, как вносить изменения через ревью.
Расскажите, что нужно сделать
Оставьте контакты или напишите в мессенджер: разберём задачу и предложим решение.
Телефон для связи8 (967) 858-85-55